
──────── OverDARK Guardian® ────────
Il “Guardiano”
della rete esterna
_______
Il “Guardiano”
della rete esterna
_______

OverDARK Guardian®, basato su tecnologia Sphere, è un sistema proattivo di monitoraggio e difesa dalle minacce esterne alla rete aziendale. È un sistema di Threat Intelligence avanzato e integrato con il monitoraggio del lato nascosto del web (deep web e dark web).
Il “Guardiano”
della rete esterna
_______
OverDARK Guardian®, basato su tecnologia Sphere, è un sistema proattivo di monitoraggio e difesa dalle minacce esterne alla rete aziendale. È un sistema di Threat Intelligence avanzato e integrato con il monitoraggio del lato nascosto del web (deep web e dark web).
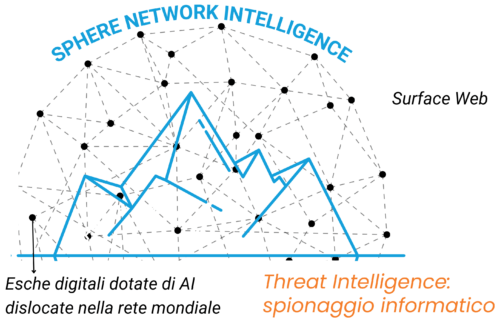
La Sphere Network Intelligence è una rete di Threat Intelligence che lavora nel web in chiaro. Nel nostro sistema vengono utilizzate delle cyber decoys (esche digitali) per raccogliere informazioni strategiche per una sicurezza proattiva: chi attacca (hacker/IP), cosa (oggetto) e come (metodologia). Possiamo progettare anche una twin decoy, creando un sistema gemello parallelo, usato come trappola, per deviare gli attacchi e proteggere il sistema reale.
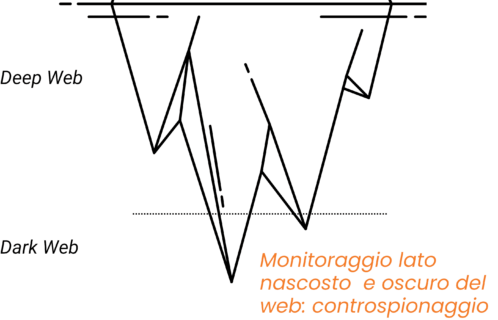
La Dark Investigation, grazie alla sua attività di rilevamento e monitoraggio continuo, eleva significativamente il livello di sicurezza aziendale.
Questo servizio opera non solo nel web in chiaro, ma si estende anche alle aree meno accessibili del web, come il deep web e il dark web, non presidiate.
Vedere la Threat Intelligence come spionaggio e il monitoraggio del lato nascosto del web come controspionaggio consente di comprendere meglio la complessità di queste attività e il loro ruolo cruciale nella protezione del nostro ecosistema digitale. In un mondo sempre più connesso, adottare un approccio proattivo e strategico è la chiave per anticipare azioni malevoli impattanti sulle aziende.
Conoscere e anticipare le minacce esterne
_______
OverDARK Guardian®:
conoscere e anticipare le minacce esterne
_______
Servizio di monitoraggio delle credenziali compromesse nel dark web per:
OBIETTIVI
BM-Report Parziale
Report del numero totale di entità compromesse nel dark web e, in chiaro, i primi tre risultati.
BM-Report Completo
Report dell’elenco delle entità compromesse che risultano nel Dark web. Inclusa consulenza per la lettura e spiegazione del report.
BM-Monitoraggio
Alert via mail alla rilevazione dell’evento. Invio report settimanale con riepilogati gli eventi della settimana.
BM-Monitoraggio assistito
Alert alla rilevazione dell’evento “compromissione grave” e “call” entro 8 ore lavorative successive al rilevamento per accertarsi della presa visione o per attivare la consulenza. Invio report settimanale con riepilogo degli eventi della settimana.
BM-Consulenza
Attività di consulenza da remoto volta a spiegare il report e a individuare possibili azioni correttive.
Servizio di segnalazione CVE per ridurre i rischi di attacco, facilitare la gestione delle patch e ottimizzare la protezione dei sistemi. L’attività viene svolta sulle tecnologie richieste dal cliente.

OBIETTIVI
TM-Report a tecnologia
Produzione report con indicazione: modalità, IP Malevoli e CVE
TM-Monitoraggio Tecnologia
Invio report entro 30 minuti dalla rilevazione dell’evento significativo. Invio report settimanale con riepilogati gli eventi della settimana.
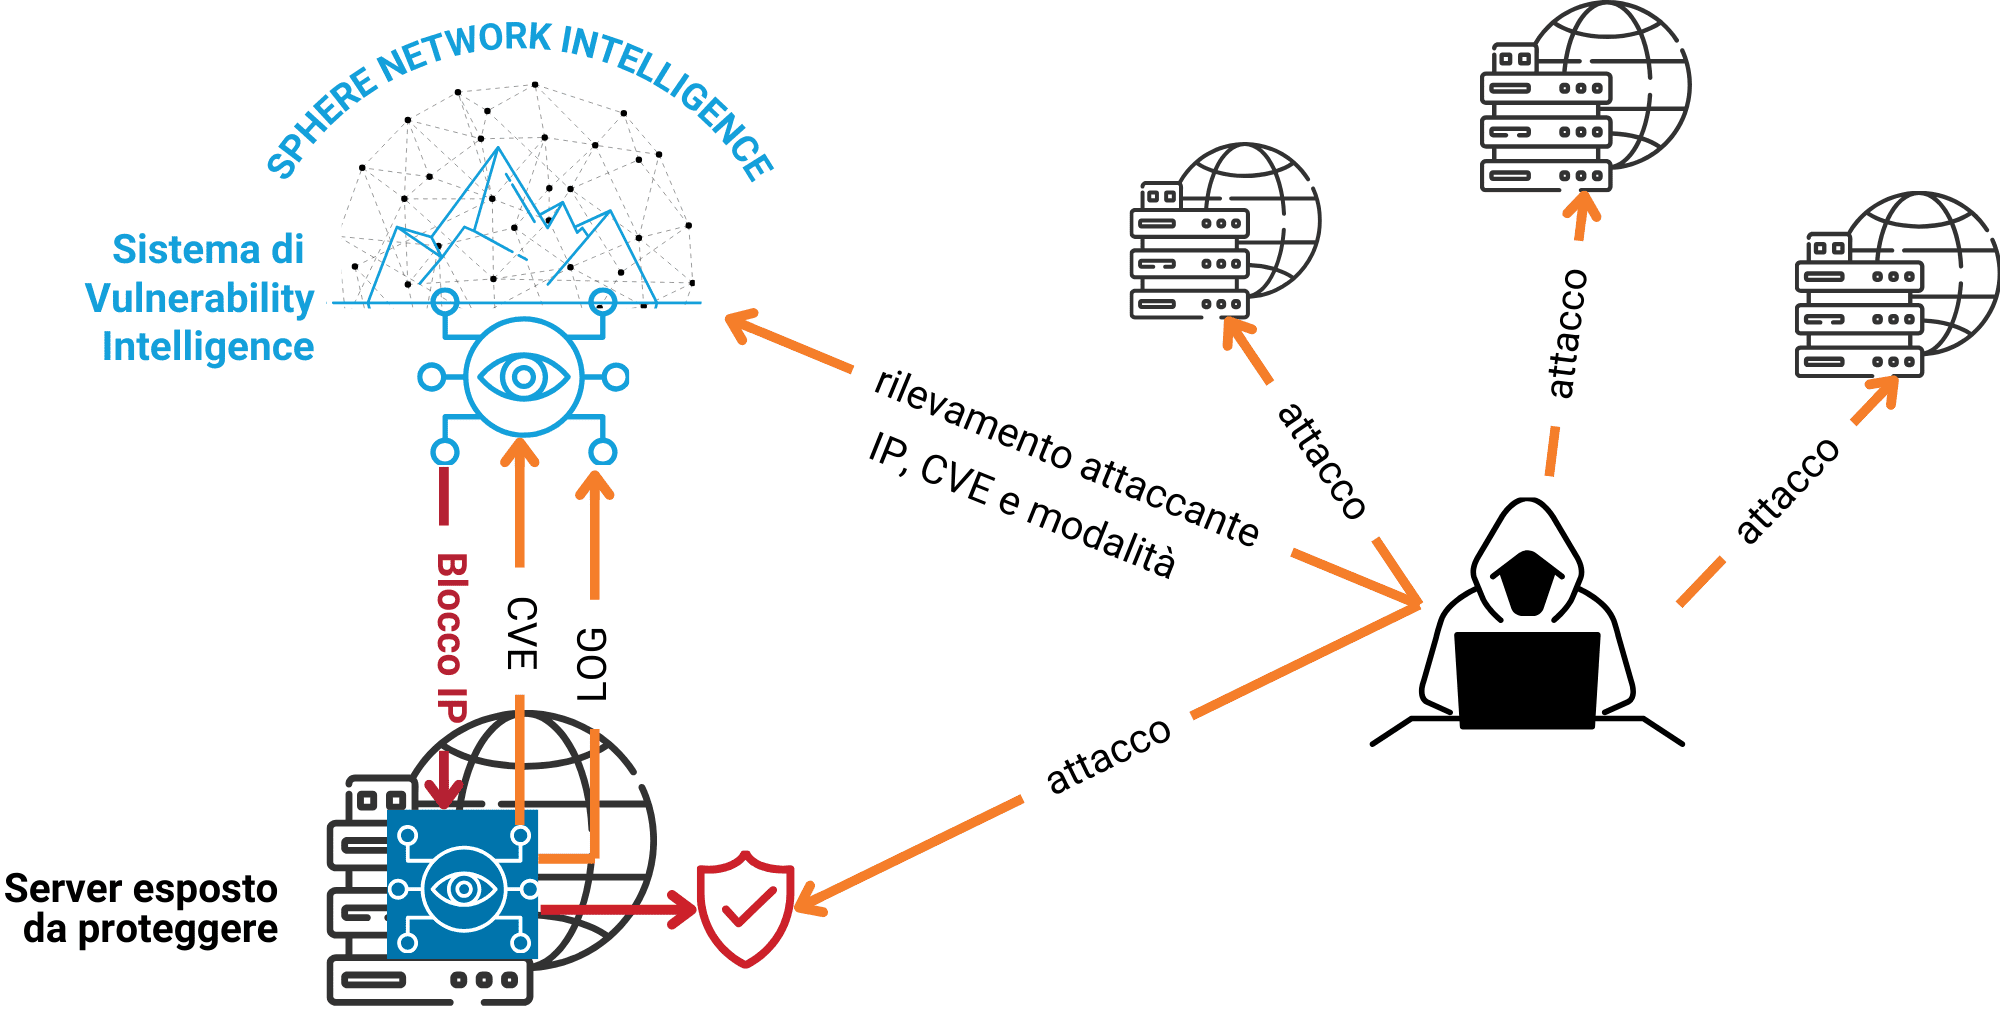
Servizio di alert in caso di tentativi di attacco. Mostra IP potenzialmente malevoli degli attaccanti, fino a bloccarli (Active Response). Il servizio è particolarmente indicato per chi ha server esposti su internet e desidera bloccare tentativi di attacco prima che vadano a buon fine.
VI-Cloud
Viene installato un agent sul server esposto che si appoggia sul sistema VI centralizzato presso nostra infrastruttura.
VI-On-Premise
Versione on premise che prevede l’installazione del sistema VI installato presso il cliente.
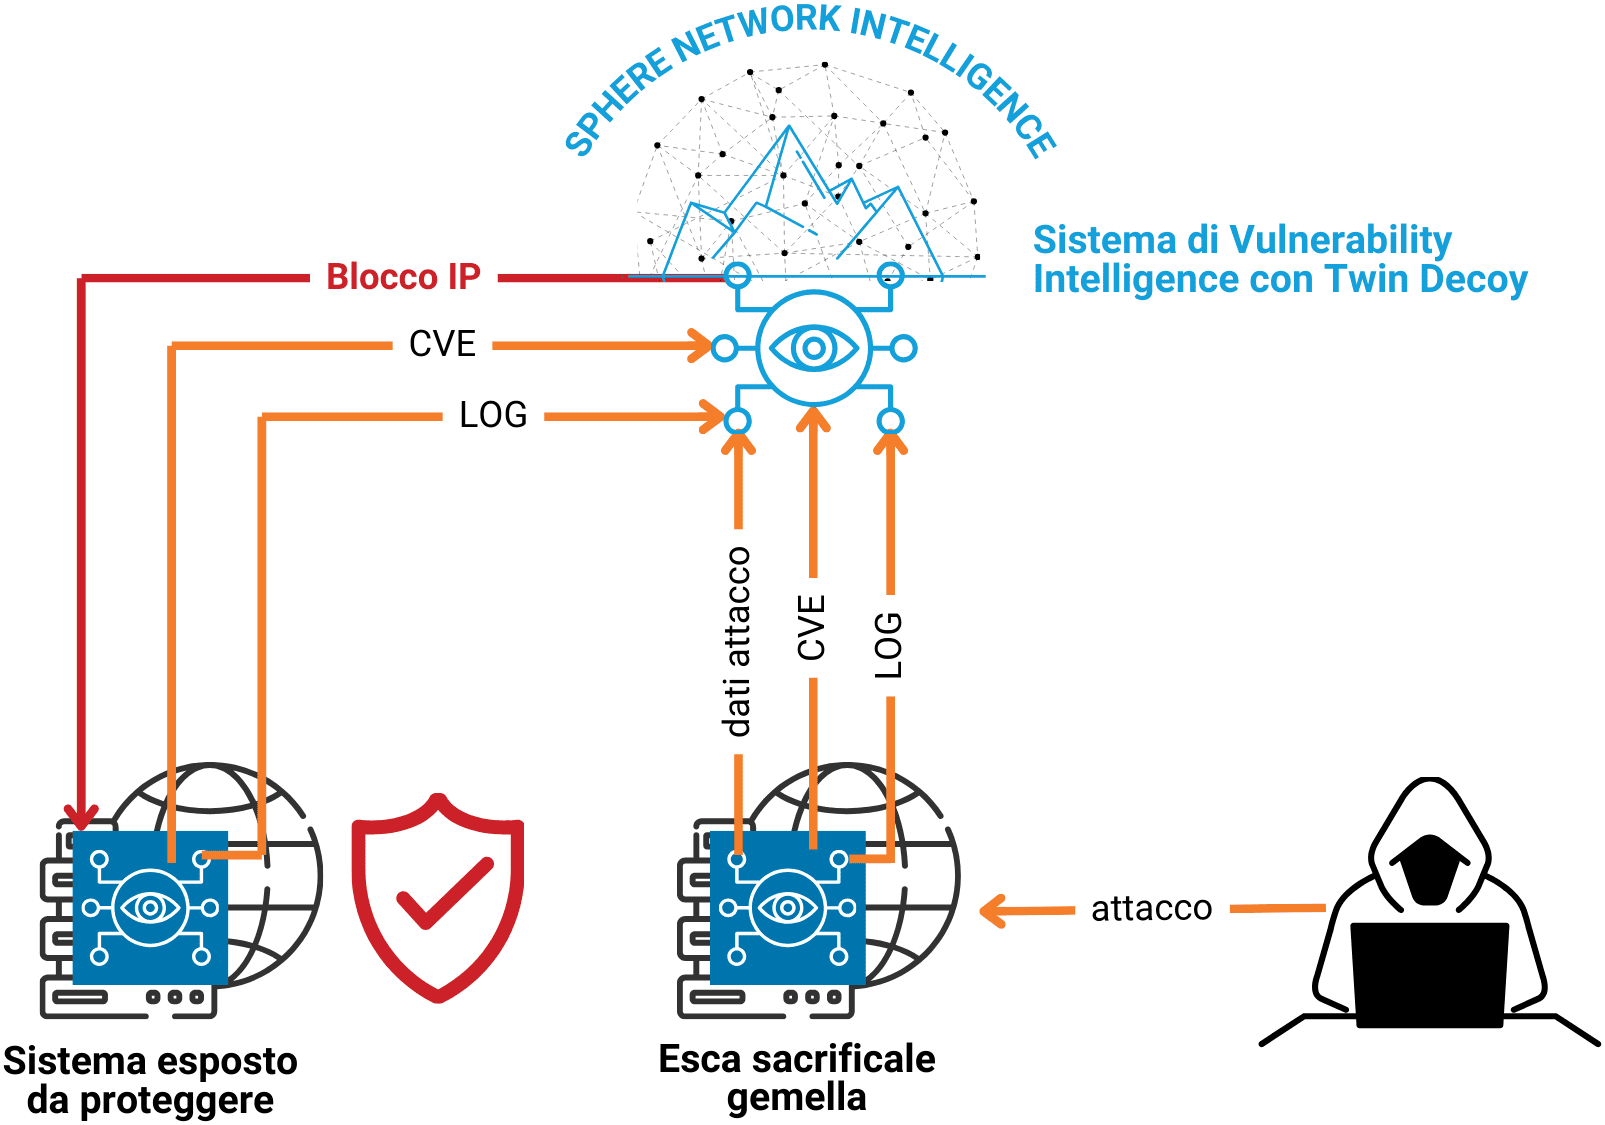
Servizio altamente personalizzato che prevede, tramite tecniche avanzate, la creazione di un sistema o componente tecnologica o software gemello a uno reale, usato come “trappola” o “esca” per monitorare, ingannare e deviare gli attaccanti, proteggendo così il sistema o componente reale.
TD-Esca Sacrificale
Creazione esca sacrificale gemella al sistema o componente da proteggere
TD-Monitoraggio
II monitoraggio consente di rilevare le minacce sull’esca e di attivare misure difensive sul sistema o componente da proteggere
Hai scoperto OverDARK Guardian®, ora esplora OverLAN Guardian
“Gli hacker non si fermano mai. Non dormono mai.
E ogni giorno trovano nuovi modi per violare i tuoi sistemi.”
J.Comey